币安11月3日公布了10月29日安全事件的初步调查结果。币安的原文我们没能打开,下面的经过据Bitcoin.com中文版、吴说区块链、界面新闻和几家英文媒体的报道。币安估计,这次受影响的数字资产约63.4亿美元,被转走的资产里有18,270枚比特币,公布时已冻结或拦截约28.5亿美元。据界面新闻报道,币安说截至10月31日已补足98%受影响的代币资产,损失由公司承担。
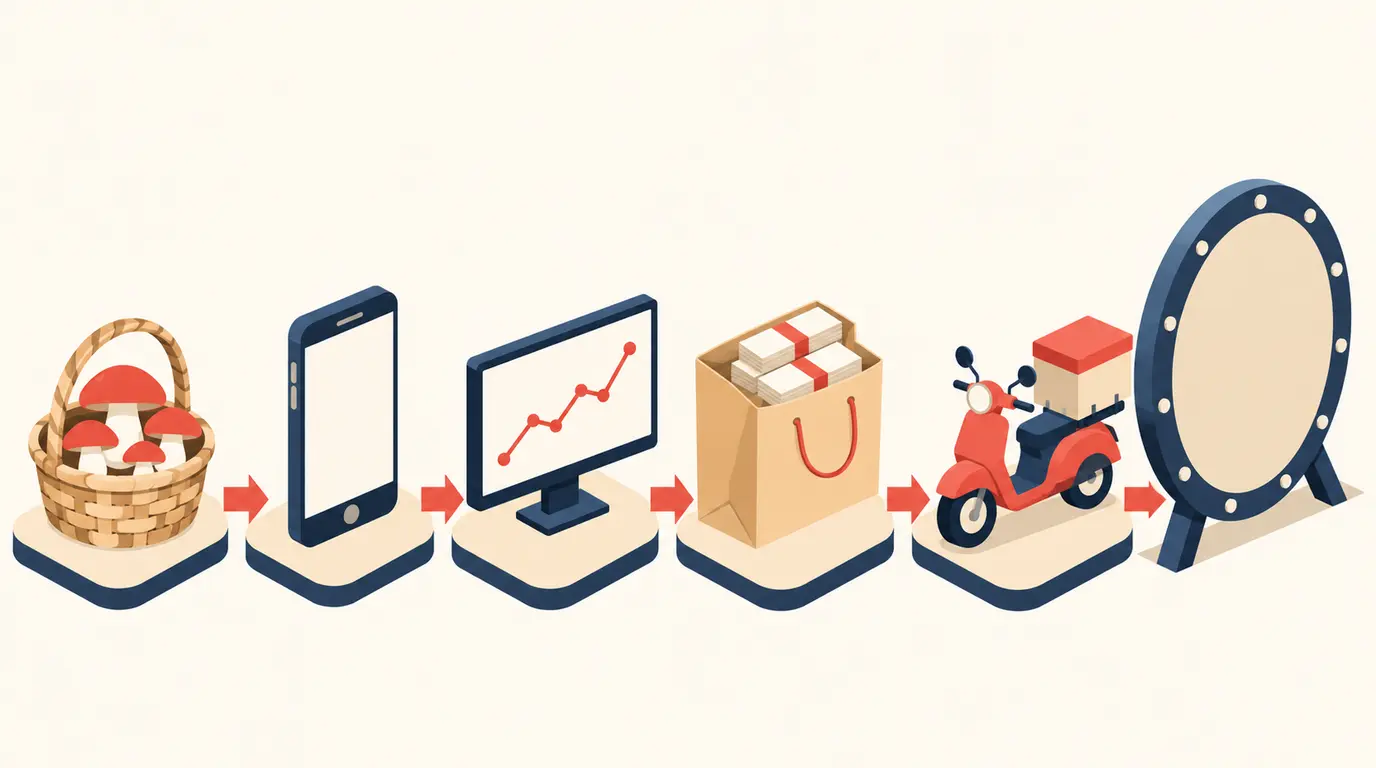
6月,币安一名钱包运维工程师想装一款流行的AI编程工具,下载到一个被篡改的Homebrew安装程序。安全团队发现异常,给他换了设备、轮换了凭证,但他的岗位和同事的信息已经泄露。9月,另一名工程师在一个正规求职平台上被冒充“项目总监”的人联系,先和自称人事的人视频面试,再和一家虚构公司的“CEO”面谈,最后被要求把一个“作业”代码仓库下载到工作电脑上,仓库里藏着恶意软件。10月20日,攻击者用这台电脑和一个内部AI工具控制了另外两名工程师的电脑,在其中一台上找到容器部署权限令牌。10月29日,攻击者用偷来的凭证部署容器,进入内部钱包签名服务,把热钱包里的资产转走。
币安说,FBI已认定这次攻击是朝鲜所为,币安的报告引用了这一结论;据Bitcoin Magazine报道,朝鲜方面否认。币安还说,2026年它拦下了另外57起疑似与朝鲜有关、手法相近的攻击。
第一个圈套,普通人也可能遇到:想装一个热门软件,就去搜索引擎里找。据Decrypt报道,这名工程师是通过搜索引擎找到这款工具的;《财富》杂志的说法是,他点了一条推广篡改版Homebrew的网络广告,没有走公司的正常渠道。
第二个圈套,找工作的人都可能遇到:平台是真的,面试有两轮,其中一轮是视频,看上去和正规流程一样。到最后一步,对方发来一个“测试作业”,让你下载代码、在自己电脑上运行。据crypto.news报道,币安说这份作业在安装过程中把开发工具pyenv换成了恶意版本,币安自己的终端安全软件当时没有发现。
- 软件只从官网下载,网址自己手动输入。搜索结果里的广告不要点,排在第一的链接也不一定是官网。
- 招聘方让你下载、运行“测试项目”或“作业”代码,不要在存有工作资料、网银或加密钱包的电脑上运行。真正的雇主想看你的技术,可以让你现场写代码、讲思路,用不着让你运行来历不明的程序。
- 核实招聘方:到公司官网的招聘页面查这个职位,用官网公布的邮箱或电话问这个人是不是他们的员工。只在聊天软件里联系、催你尽快下载的,先停下来。
- 已经运行了可疑代码:断开网络,用另一台干净的设备修改重要账户的密码,把加密钱包里的资产转到新建的钱包,保存聊天记录和对方账号,向当地警方报案。
来源:Bitcoin.com中文版,2026年11月3日;吴说区块链,2026年11月4日;界面新闻;Bitcoin Magazine、The Block、Decrypt、crypto.news、《财富》,2026年11月3日(英文报道;币安原文未能打开,经过据媒体报道)
原文: news.bitcoin.com, wublock123.com, jiemian.com, bitcoinmagazine.com, theblock.co, decrypt.co, crypto.news, fortune.com