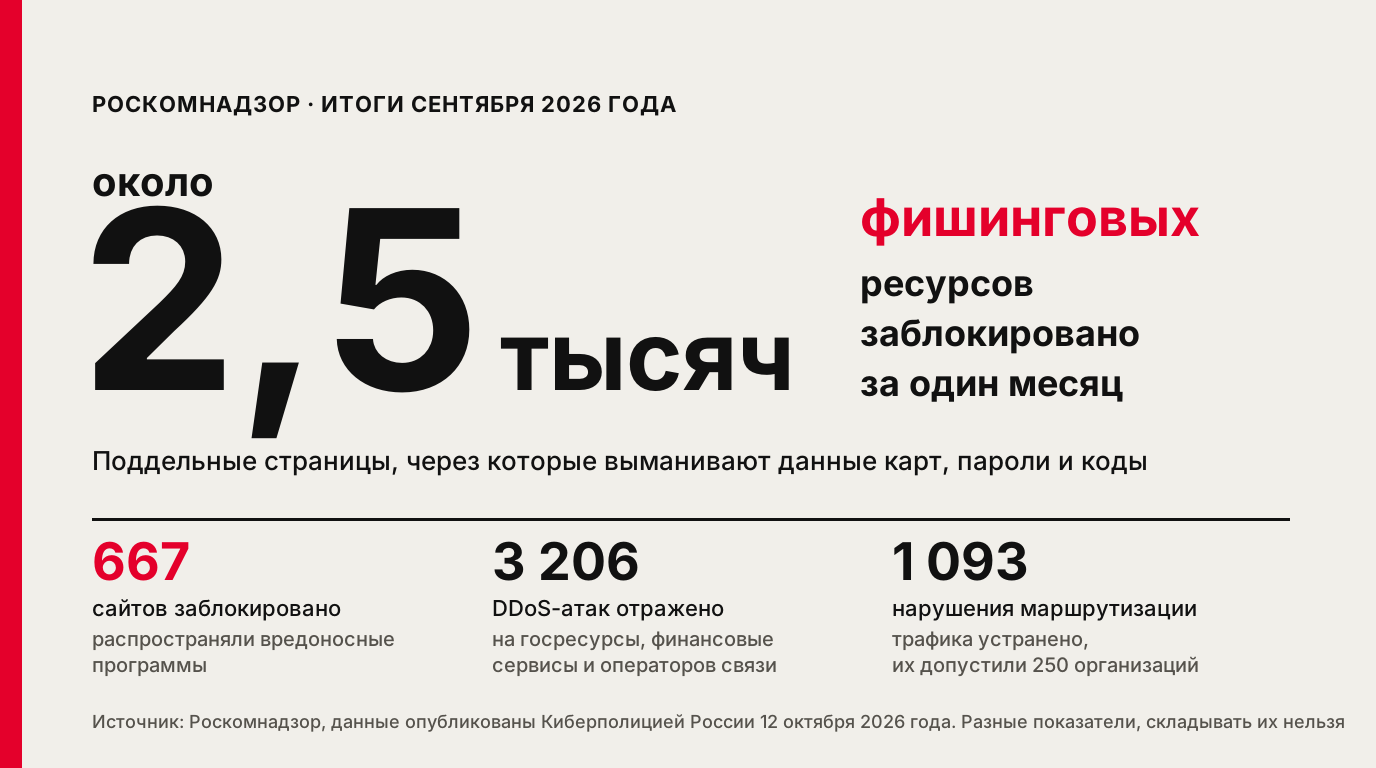
12 октября 2026 года Киберполиция России опубликовала данные Роскомнадзора за сентябрь. За месяц ведомство заблокировало около 2,5 тысяч фишинговых ресурсов и 667 сайтов, которые распространяли вредоносные программы.
Фишинговый ресурс подделывает страницу банка, магазина или государственного сервиса. Его задача в том, чтобы человек сам ввёл данные карты, пароль или код из СМС. Как устроены такие подделки, Киберполиция объясняла 8 октября: они копируют дизайн, логотипы и структуру настоящих сайтов, но адрес у них другой. А затем под видом обновления или проверки безопасности предлагают скачать файл, внутри которого вредоносная программа.
В сообщении о сентябре есть и другие цифры. Специалисты отразили 3 206 DDoS-атак на государственные ресурсы, финансовые сервисы и операторов связи. Выявлено и устранено 1 093 нарушения маршрутизации трафика со стороны 250 организаций. Эти показатели относятся к работе сетей, а не к обману людей, складывать их с фишингом нельзя.
- Не переходите на сайт банка или «Госуслуг» по ссылке из СМС или мессенджера. Набирайте адрес сами или открывайте приложение.
- Перед тем как вводить данные карты или код, проверьте адресную строку. Киберполиция советует смотреть на точное доменное имя: у подделок бывают лишние символы.
- Скачивайте программы только из проверенных магазинов приложений. «Обновление», которое предлагает открытый вами сайт, не ставьте.
- Если вы уже ввели данные карты на подозрительной странице, сразу позвоните в банк по номеру на обороте карты.
Источник: Роскомнадзор, данные опубликованы в официальном Telegram-канале Киберполиции России (УБК МВД России), 12 октября 2026 года
Первоисточник: t.me, t.me