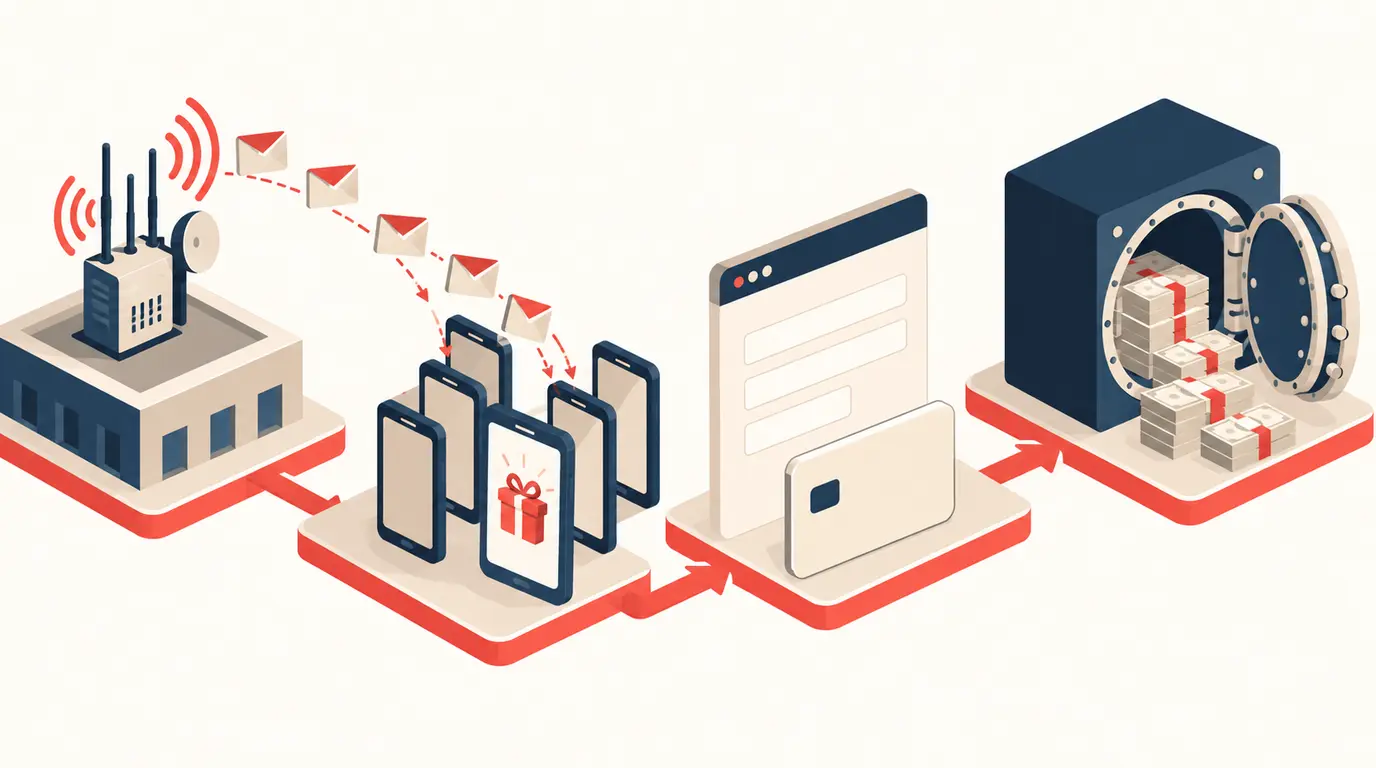
24 августа 2026 года Агентство Республики Казахстан по финансовому мониторингу (АФМ) сообщило, что раскрыло группу, которая массово рассылала фишинговые СМС. Четверо подозреваемых под стражей, расследование продолжается. По данным следствия, схема была устроена так.
- В январе 2026 года гражданин одной из стран Юго-Восточной Азии за вознаграждение привлёк местного жителя. Позже к делу подключились другие люди: они обеспечивали работу оборудования в Астане.
- Группа использовала SMS-бластер. Это устройство выдаёт себя за базовую станцию сотовой связи и рассылает сообщения в обход фильтров операторов.
- За четыре дня абонентам Beeline, Kcell и Activ ушло около 150 тысяч СМС от имени известных компаний с предложением обменять бонусы. Здесь ещё можно было остановиться: просто не открывать ссылку.
- Ссылка вела на поддельный сайт. Там просили ввести персональные и банковские данные: реквизиты карты, CVV и код подтверждения из СМС. Это последняя точка, где деньги ещё можно было уберечь.
- С этими данными подозреваемые получали доступ к деньгам людей.
АФМ пишет, что изъятый SMS-бластер относится к специальным техническим средствам для оперативно-розыскных мероприятий. Дело расследуют по части 2 статьи 399 Уголовного кодекса Казахстана.
Где ещё можно остановиться
- СМС от имени знакомой компании ещё не доказательство. В этом деле сообщения шли в обход фильтров операторов.
- Не открывайте ссылки из СМС про бонусы. Баллы проверяйте в официальном приложении компании.
- Сайт ради «обмена бонусов» просит CVV и код из СМС? Закройте его.
- Если вы уже ввели данные карты, сразу позвоните в банк и заблокируйте её. Колл-центр АФМ: 1458.
Источник: Агентство Республики Казахстан по финансовому мониторингу, официальный Telegram-канал, 24 августа 2026 года
Первоисточник: t.me