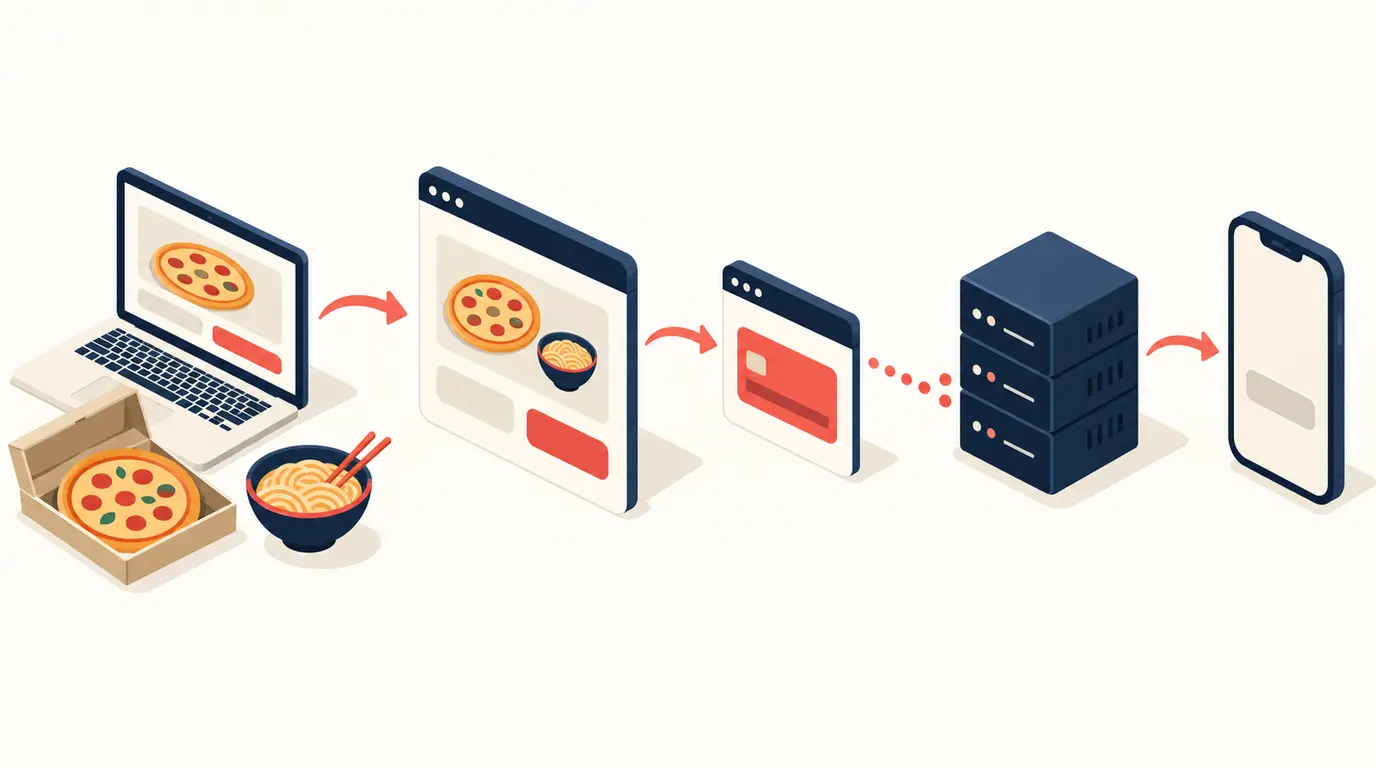
Le 1er septembre 2026, l’Office fédéral de la cybersécurité (OFCS) a décrit un signalement reçu au sujet du site d’un service de livraison de repas. Le site était le vrai. C’est ce qui rendait le vol difficile à voir : contrairement à l’hameçonnage, aucun faux site n’entre en jeu. On parle de « skimming ».
Le schéma, étape par étape :
- Les escrocs prennent d’abord la main sur le site : par une faille de l’application ou du système de gestion des contenus, avec des accès d’administrateur volés, ou par un outil tiers compromis, comme une bibliothèque JavaScript ou un outil d’analyse.
- Le client choisit son repas et passe au paiement. Le site a son aspect habituel.
- Un fichier JavaScript modifié remplace l’option de paiement Twint par « Credit/Debit Card ». Seul indice : cette option est en anglais, alors que tout le reste du site est en allemand.
- Le client la choisit. Une fenêtre s’ouvre, en anglais et d’une autre mise en forme que le site, et demande les données de la carte.
- Les données tapées partent vers un domaine contrôlé par les escrocs.
- Un message annonce que le paiement par carte est en phase de test et qu’il faut payer par Twint. L’option Twint revient, l’option carte disparaît, et avec elle la trace du vol.
Où l’on peut encore s’arrêter
- Sur un site que vous connaissez, une option de paiement nouvelle, dans une autre langue que le reste, ou une fenêtre qui ne lui ressemble pas : n’y tapez pas votre carte.
- Des débits suspects après un achat sur un site connu ? Pensez au skimming et contestez les transactions auprès de votre banque ou de l’émetteur de la carte.
- Signalez l’incident à l’OFCS, qui prendra contact avec les exploitants du site.
- Vous avez perdu de l’argent ? Portez plainte auprès de la police cantonale. Le site Suisse ePolice permet de trouver le poste le plus proche.
Source : Office fédéral de la cybersécurité (OFCS), rétrospective de la semaine 35, 1er septembre 2026
Lire la source : bacs.admin.ch