Desde el 22 de abril de 2026 rige en Costa Rica la Ley 10.889, que hace responder a los bancos por los fraudes electrónicos que sufren sus clientes, aunque no tengan culpa directa. El 11 de septiembre entró en vigor el reglamento que la desarrolla, el Acuerdo Sugef 5-26, de la superintendencia que vigila a los bancos, según Delfino.cr.
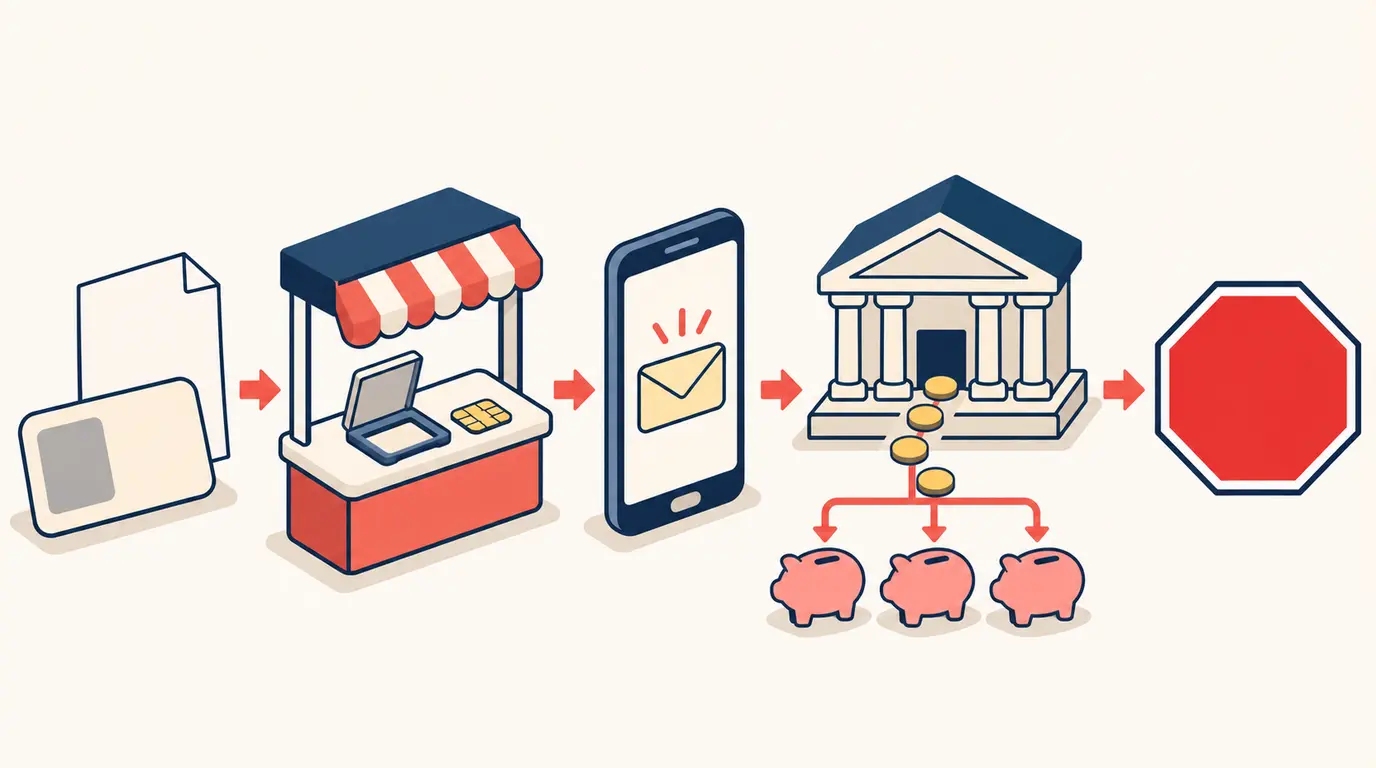
Según el reglamento, si no reconoces una transacción ligada a una estafa informática, reclamas a tu entidad con un formulario y una copia de la denuncia ante el OIJ. El banco tiene que aceptar el reclamo por teléfono, por canales digitales o en persona, darte un código de seguimiento con la fecha y la hora, y bloquear enseguida las operaciones electrónicas con ese producto, y ofrecerte otra forma de seguir operando. Si después del reclamo hay nuevos movimientos no autorizados, los paga la entidad.
El banco solo puede rechazar el reclamo si prueba un autofraude, una conducta dolosa o una transferencia entre cuentas del mismo titular, y además que cumplió las medidas de seguridad. Si lo rechaza, tiene que darte las pruebas y enviarlas al OIJ y a la Sugef. Según la ley, debe resolver en 30 días naturales, con una sola prórroga de hasta 10 días hábiles.
Un paso está frenado. La ley encarga a la Sugef validar cada rechazo, pero Semanario Universidad informó el 31 de julio de 2026 que la Sugef suspendió ese paso hasta que la Sala Constitucional resuelva las acciones de inconstitucionalidad que presentaron los bancos.
- Denuncia en el OIJ y guarda la copia: la necesitas para el reclamo.
- Reclama por escrito y guarda el código de seguimiento. No te conformes con una respuesta de palabra.
- Si el banco rechaza tu reclamo, pide las pruebas en las que se basa: el reglamento le obliga a dártelas.
- Desconfía de quien te ofrezca recuperar el dinero a cambio de un pago.
Fuente: Delfino.cr, 12 de septiembre de 2026, y Semanario Universidad, 31 de julio de 2026, sobre la Ley 10.889 y el reglamento Sugef 5-26
Fuente original: delfino.cr, semanariouniversidad.com