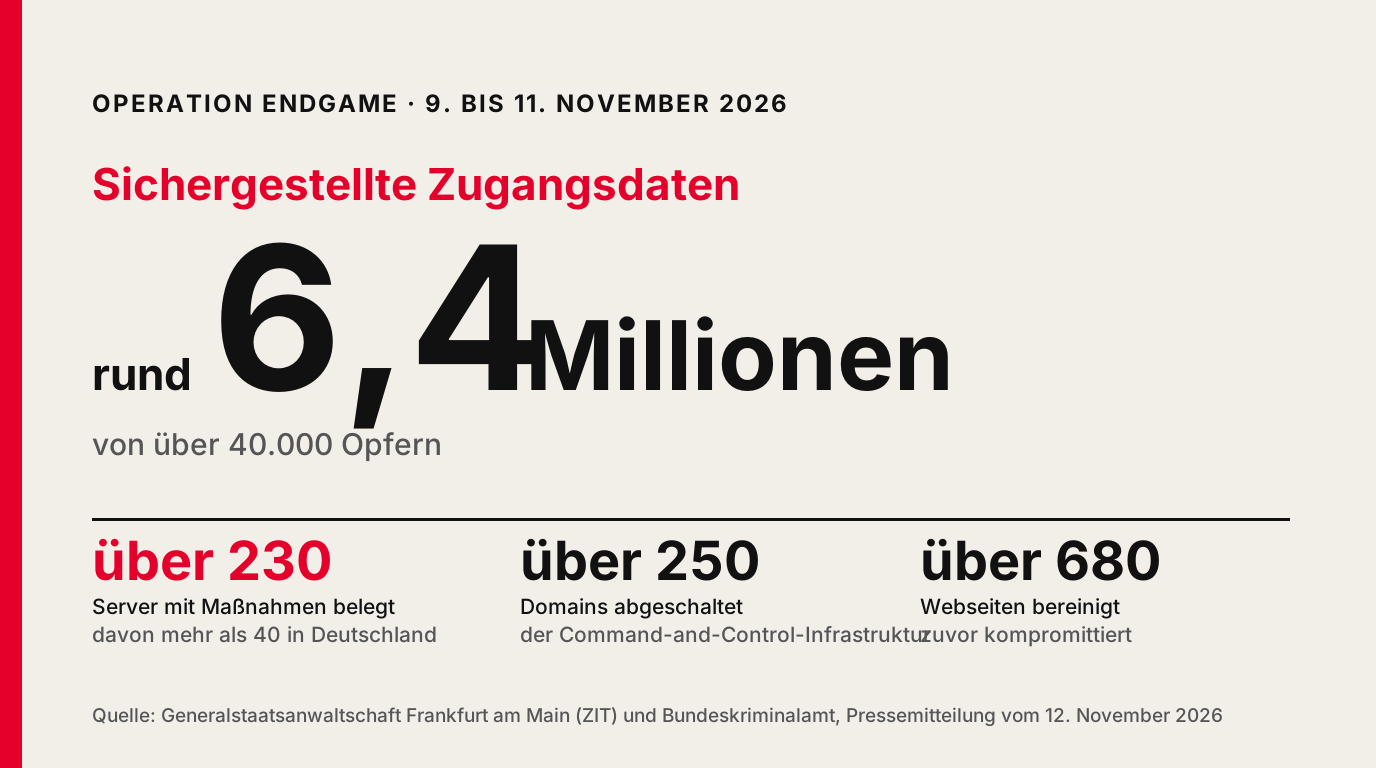
Rund 6,4 Millionen Zugangsdaten von über 40.000 Opfern haben Ermittler bei einer internationalen Aktion vom 9. bis 11. November 2026 sichergestellt. Das haben die Zentralstelle zur Bekämpfung der Internetkriminalität (ZIT) der Generalstaatsanwaltschaft Frankfurt am Main und das Bundeskriminalamt am 12. November mitgeteilt. Beteiligt waren Behörden aus den Niederlanden, Dänemark, Großbritannien, den USA und Kanada, unterstützt von Europol und Eurojust.
Die Aktion gehört zur Operation Endgame und richtete sich gegen drei Schadprogramme: Gootloader, CastleRAT und StealC. Maßnahmen gab es gegen über 230 Server weltweit, mehr als 40 davon in Deutschland. Über 250 Domains wurden abgeschaltet und über 680 kompromittierte Webseiten bereinigt.
Gootloader verbreitete sich nach Angaben der Ermittler unter anderem über manipulierte Suchergebnisse. Die Täter brachten schädliche Webseiten weit nach oben in die Trefferlisten. Wer darauf klickte, holte sich Schadcode auf den Rechner, über den weitere Schadsoftware nachgeladen werden konnte.
Betroffene können laut der Mitteilung über öffentlich zugängliche Informationsplattformen prüfen, ob ihre Daten betroffen sind. In Deutschland hilft das Bundesamt für Sicherheit in der Informationstechnik (BSI) bei der Benachrichtigung und warnt die Internetanbieter infizierter Geräte. Hinweise zum Bereinigen stehen auf bsi.bund.de.
- Laden Sie Programme nur direkt von der Seite des Herstellers, nicht über den erstbesten Suchtreffer.
- Schreibt Ihr Internetanbieter, Ihr Gerät sei infiziert, nehmen Sie das ernst. Prüfen Sie die Nachricht über die Kontaktdaten aus Ihren Vertragsunterlagen.
- Ändern Sie nach einer Infektion Ihre Passwörter von einem sauberen Gerät aus, zuerst für E-Mail und Onlinebanking, und schalten Sie die Anmeldung mit zweitem Faktor ein.
Quelle: Generalstaatsanwaltschaft Frankfurt am Main (ZIT) und Bundeskriminalamt, gemeinsame Pressemitteilung zur Operation Endgame vom 12. November 2026
Zum Original: presseportal.de